

Obecnie na stronie przebywa
5356 użytkowników.

3.04.2024 Inteligentne liczniki prądu zagrożeniem dla polskiej sieci energetycznej.
Dodano: 3 Kwiecień 2024r. 09:20
Dodano: 3 Kwiecień 2024r. 09:20
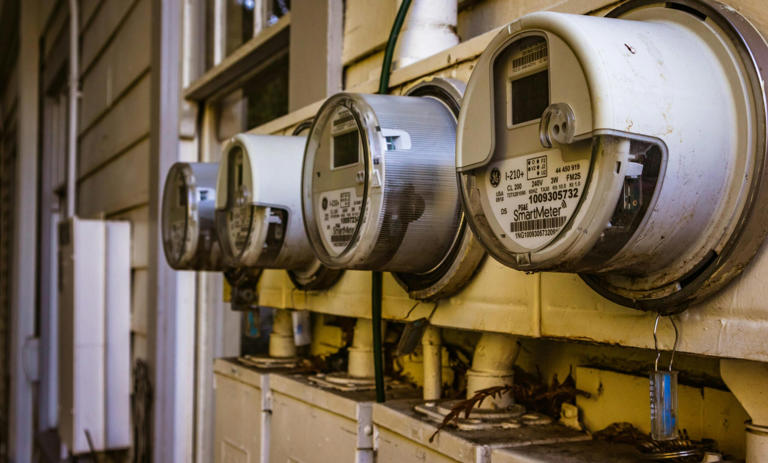
Do roku 2028 w milionach mieszkań Polaków zostaną zainstalowane nowe Liczniki prądu ze zdalnym odczytem (LZO). To postęp, jednak pojawia się coraz więcej głosów wskazujących na to, że polski system weryfikacji i dopuszczania do naszego rynku urządzeń cyfrowych, które pracują w sieci energetycznej, nie jest wybitnie szczelny. Innymi słowy — niesie ze sobą realne zagrożenia, także dla użytkowników indywidualnych, o których zdaje się, że mało kto w ogóle myśli.
Niebezpieczeństwo dla polskiej sieci energetycznej?
Liczniki prądu muszą spełniać jedynie podstawowe wymagania formalne — wystarcza certyfikacja MID (Measuring Instrument Directive, czyli dyrektywa dotycząca urządzeń pomiarowych) oraz znak CE (Conformité Européenne), wskazujący na bezpieczeństwo fizycznego użytkowania. Badania liczników wymagane dla certyfikatu MID obejmują niepełną metrologię, tj. badania pomiaru w zakresie, który jest niezbędny do zapewnienia ich dokładności i bezpieczeństwa (m.in. prawidłowy przebieg pomiarów i odporność na zakłócenia).
W przypadku nowoczesnych urządzeń cyfrowych, które komunikują się z siecią energetyczną, to nie wystarczy. To potencjalne punkty przeprowadzenia cyfrowego ataku, którego konsekwencje może odczuć cała infrastruktura energetyczna w Polsce. Tymczasem, zamiast zwracać uwagę na bezpieczeństwo, wybierane może być to, co ma najniższą cenę — czyli urządzenia spoza Europejskiego Obszaru Gospodarczego.
Sieć energetyczna jest elementem struktury krytycznej, a liczniki prądu LZO są jej istotnymi ogniwami. Dlatego niewykluczone, że staną się one celem ataków — zakłócenia w ich pracy mogą wywołać rozległe awarie energetyczne w sieciach dystrybucyjnych. Istotna jest tutaj suwerenność technologiczna, rozumiana jako „zdolność podmiotu (kraju, organizacji lub społeczeństwa) do nadzorowania i zarządzania (w tym dystrybucją) swoimi technologiami, infrastrukturą oraz danymi w sposób możliwie niezależny i autonomiczny” (ekspertyza Apator).
Inteligentne liczniki prądu powinny być zatem odporne na fizyczne i cyfrowe zagrożenia — czy mamy taką pewność wobec produktów, które docierają do nas z krajów zlokalizowanych w Azji?
Najbardziej znaczące ataki na sieci energetyczne.
Ataki na infrastrukturę krytyczną danego kraju to poważne zagrożenia z konsekwencjami dla tysięcy osób. Nierzadko sponsorowane lub wspierane są przez Chiny i Rosję. Skupmy się zwłaszcza na tych, które miały miejsce za naszą wschodnią granicą.
Infrastruktura w Ukrainie wielokrotnie atakowana była przez grupy prawdopodobnie sponsorowane przez Rosję. W 2015 roku ponad 50 podstacji elektroenergetycznych trzech operatorów sieci dystrybucyjnej (OSD) w Ukrainie zostało odłączonych od sieci. Braki w zasilaniu dotknęły około 225 tys. odbiorców. Atakujący wykorzystał malware o nazwie BlackEnergy. Z kolei w 2016 roku celem ataku stała się część systemu odpowiedzialna za dostarczanie energii do ukraińskiej stolicy. Konsekwencją ataku były poważne ograniczenia w dostawach prądu dla tysięcy odbiorców w północnej części Kijowa.
Z rosyjskim wsparciem realizowane były też ataki na turbiny wiatrowe różnych operatorów w Europie w 2022 roku. Jeden z operatorów utracił połączenie z 6 tys. turbin wiatrowych. Inny padł ofiarą ataku ransomware. Kolejny na 24 godziny był zmuszony wyłączyć wszystkie urządzenia zarządzane zdalnie.
Statystyki wskazują, że liczba cyberataków na świecie jest najwyższa od 2 lat i wynosi średnio 1258 tygodniowo. Za region o najwyższym wzroście ataków uznaje się Europę. Tutaj liczba ataków zwiększyła się o ponad 21%. Natomiast w Polsce w drugim kwartale 2023 roku odnotowano o 33% więcej incydentów niż w analogicznym okresie 2022 roku.
Podsumowanie
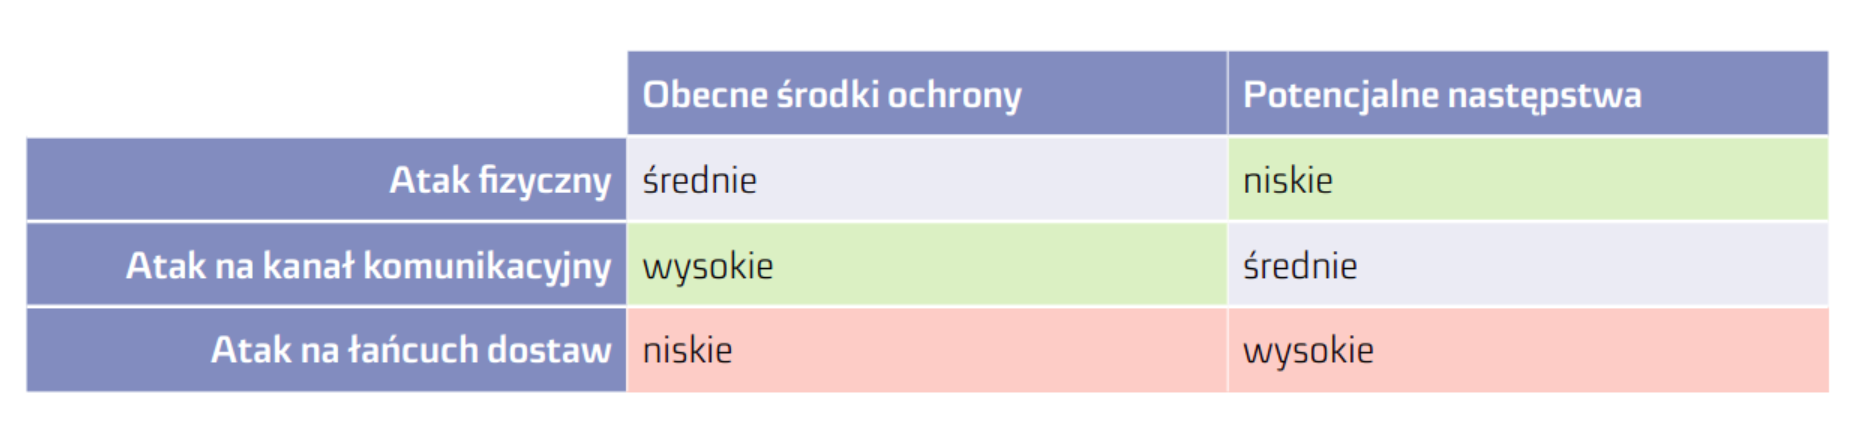
Inteligentne liczniki prądu to przyszłość polskiej energetyki, ale z ich pojawieniem się w naszych domach może wiązać się szereg niebezpieczeństw. Ataki mogą mieć różną formę, a obecne środki ochrony nie są adekwatne do potencjalnych następstw.
Proces ten już się zaczął, ale specjaliści zwracają uwagę, że obecne środki ochrony są niewystarczające, przepisy niedostatecznie uszczegółowione i dopracowane, a system weryfikacji liczników LZO niedostatecznie szczelny. To powoduje, że z krajów azjatyckich sprowadzane są tanie, ale ryzykowne dla sieci energetycznej urządzenia pomiarowe, które teoretycznie mogą doprowadzić do cyfrowych zagrożeń.
Wiadomość tą wyświetlono 2284 razy.